
監査ログ・アクティビティ監視ガイド
監査ログ(Audit Events)とは
監査ログ(Audit Events) は、AegisMesh コントロールプレーンおよび各ノードで発生したすべての管理操作、認証アクティビティ、ネットワークポリシー変更、およびセキュリティ違反をリアルタイムに記録・追跡する機能です。
ダッシュボードの 「Events」>「Audit Events」 より、いつ・誰が・どの端末から・どのような操作を実行したかを厳密に監査・検索できます。PCI-DSS、SOC2、ISMAP等のセキュリティ基準への準拠に不可欠な証跡を提供します。
画面構成: 監査ログ一覧(Audit Events Dashboard)
管理コンソールの監査ログビューアー画面と各要素の構成です。
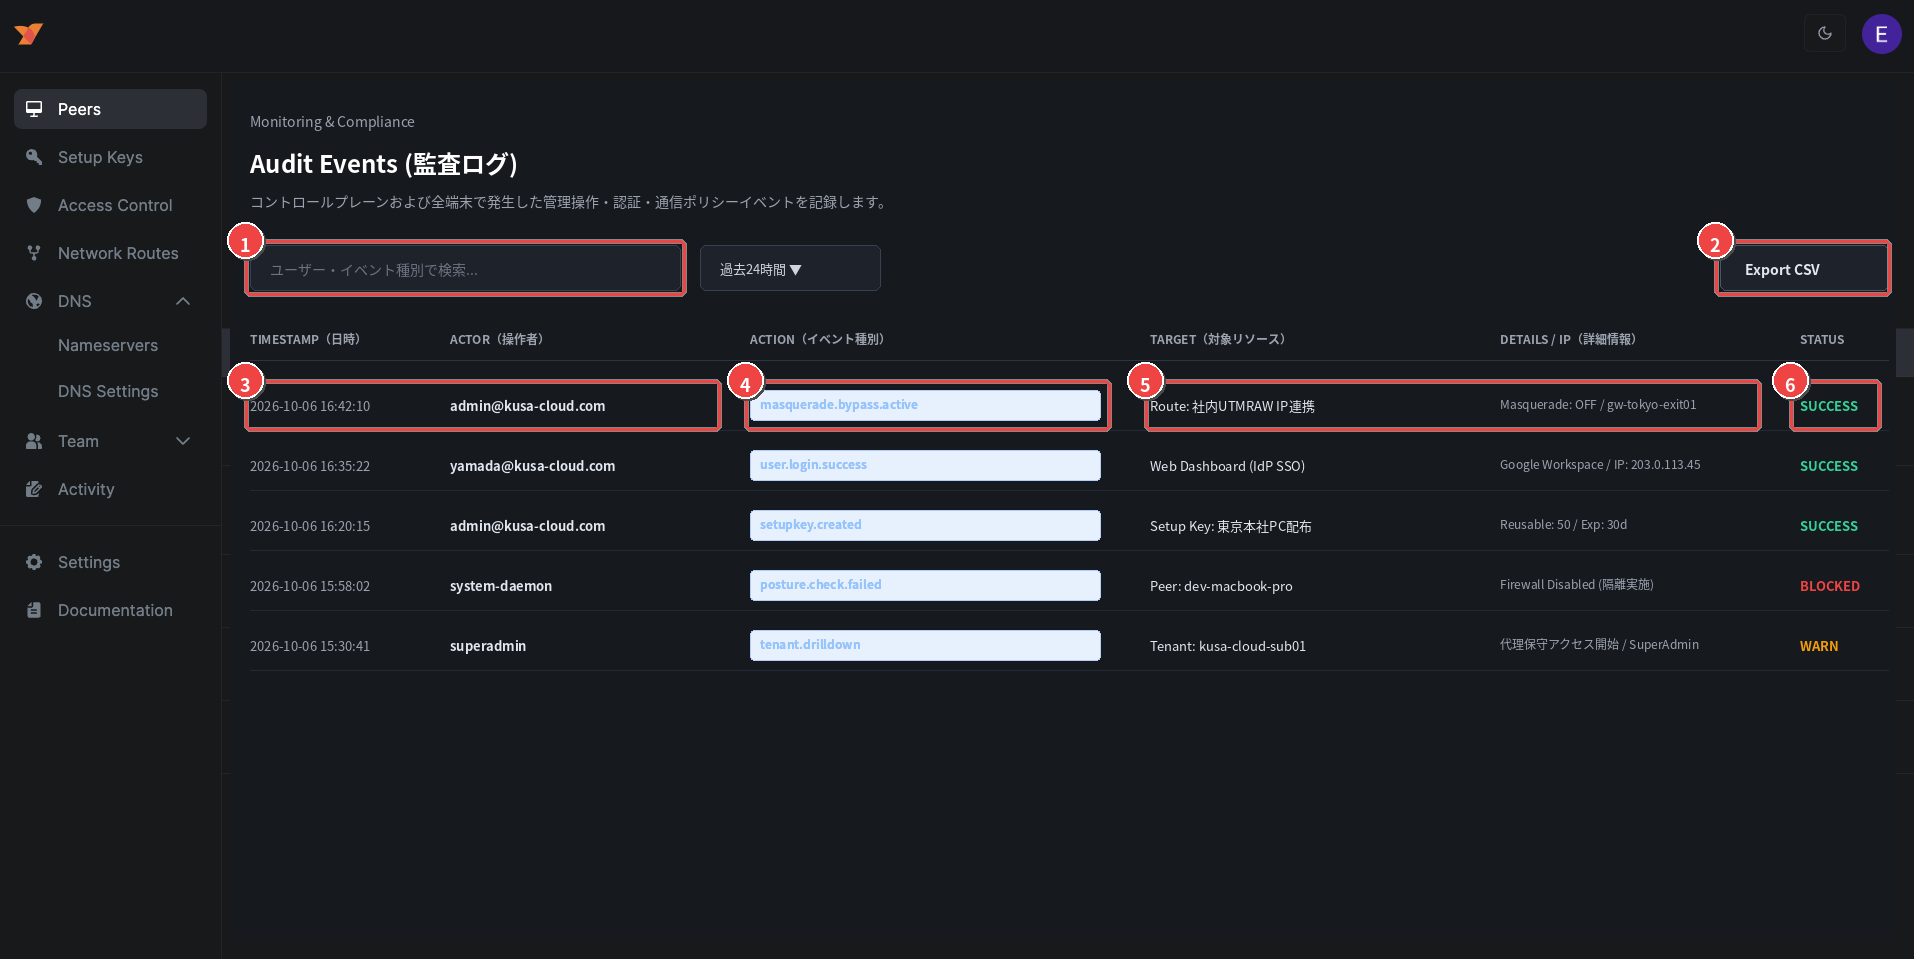
画面要素マトリクス
| 番号 | 画面項目 | 説明 |
|---|---|---|
| ① | 検索バー | 操作者のメールアドレス、対象リソース名、イベント識別子で即座にインクリメンタル検索を行います。 |
| ② | 期間セレクター / CSV出力 | 過去24時間, 過去7日間, カスタム期間 の切り替え、および監査提出用のCSV一括ダウンロードを実行します。 |
| ③ | TIMESTAMP & ACTOR | イベント発生日時(JST)および操作を実行したアクター(管理者メール、端末デーモン、APIトークン等)です。 |
| ④ | ACTION(イベント種別) | 実行された操作の識別タグです(例: masquerade.bypass.active, user.login.success)。 |
| ⑤ | TARGET & DETAILS | 変更が加えられた対象(ルート名、端末名、ACL名)および詳細パラメータ(送信元IP、設定フラグ等)です。 |
| ⑥ | STATUS(判定結果) | 操作の結果(SUCCESS, BLOCKED, WARN 等)がカラーバッジで直感的に表示されます。 |
記録されるイベント一覧
AegisMesh では、標準のメッシュネットワーク管理イベントに加えて、マルチテナントや専用UTM連携等の独自機能に起因するエンタープライズイベント を完全網羅して記録します。
1. 標準管理・認証イベント
| カテゴリ | イベント種別 (Action) | 説明 | 重要度 |
| :--- | :--- | :--- | :--- :---: |
| 認証 & アカウント | user.login.success | 管理画面またはクライアントからのログイン成功 | INFO |
| | user.login.failed | パスワード誤りまたは無効なクレデンシャルによる認証失敗 | WARN |
| | user.sso.callback | 外部IdP(Google/Entra ID/LINEヤフー等)経由の認証完了 | INFO |
| | user.invite.created | 新規ユーザーへの招待メール発行 | INFO |
| 端末 (Peers) | peer.registered | 新規端末の登録(セットアップキーまたはユーザー認証) | INFO |
| | peer.approved | 管理者による端末接続の承認 | INFO |
| | peer.deleted | 端末の登録抹消・秘密鍵の無効化 | WARN |
| | peer.name.updated | ホスト名または表示名の変更 | INFO |
| アクセス制御 | policy.created | 新規ACLアクセスポリシーの作成 | INFO |
| | policy.updated | ポリシーのルーティング規則や通信許可ルールの変更 | WARN |
| | posture.check.failed | OSパッチや端末セキュリティ診断の要件未達による遮断 | WARN |
| セットアップキー | setupkey.created | ワンタイムまたは再利用可能キーの新規発行 | INFO |
| | setupkey.revoked | 有効期限前の強制失効 | WARN |
2. ★ AegisMesh 独自監査イベントコード (Codes 200〜334)
マルチテナント運用、リセラー移管、リレー承認、セキュリティ境界防御、およびエンタープライズ証明書管理のために独自定義された公式監査イベント一覧です。
| コード | イベント識別子 (Action) | 説明・トリガー条件 | 重要度 |
|---|---|---|---|
| 200 | tenant.reseller.transfer_scheduled | リセラー移管予約(翌月1日適用 Model B)の登録 | INFO |
| 201 | tenant.reseller.transferred | 月初00:00 UTC到来によるリセラー移管の実行完了 | INFO |
| 202 | tenant.reseller.transfer_canceled | 申請済みリセラー移管予約のキャンセル | WARN |
| 203 | tenant.create | 新規子テナントの発行・作成 | INFO |
| 204 | tenant.delete | テナントの削除・リソース破棄 | CRITICAL |
| 205 | tenant.settings.update | テナント設定変更(RAW IP転送、Exit Node強制化、トンネル認証ポリシー等) | WARN |
| 206 | relay.register | 独自リレーサーバーの動的自己登録(HMAC検証通過・pending状態) | INFO |
| 207 | relay.offline | リレーサーバーの死活監視途絶検知(90秒無応答による自動パージ) | WARN |
| 208 | relay.approve | SuperAdminによるリレーサーバーの正式承認 | INFO |
| 209 | relay.reject | SuperAdminによるリレーサーバーの拒絶・接続遮断 | WARN |
| 210 | auth.cross_tenant_denied | 不正なクロステナントアクセスの検知・即時破棄 | CRITICAL |
| 211 | quota.exceeded | テナントリソースクォータ(端末・ルート・キー・ユーザー)の上限超過試行 | WARN |
| 332 | certificate.create | UTMルートCA証明書(SSLインスペクション用)の新規登録 | INFO |
| 334 | certificate.delete | UTMルートCA証明書の削除(全端末からの即時アクティブパージ) | WARN |
4層RBAC別のログ閲覧分離モデル
AegisMeshの監査ログは、組織の階層関係に応じてデータプレーンおよびAPIレベルで厳格に閲覧範囲が分離されています。
flowchart TD
    subgraph SuperAdminScope["SuperAdmin 閲覧範囲"]
        GlobalLogs["全インフラ・全リセラー・全テナントの全イベント"]

        subgraph ResellerScope["ResaleAdmin 閲覧範囲"]
            ResellerLogs["自社および傘下テナント群のイベント"]

            subgraph TenantScope["TenantAdmin 閲覧範囲"]
                TenantLogs["自社テナント内のユーザー・ピア・ポリシーイベント"]
            end
        end
    end

    style SuperAdminScope fill:#1e293b,stroke:#3b82f6,color:#fff
    style ResellerScope fill:#0f172a,stroke:#f59e0b,color:#fff
    style TenantScope fill:#064e3b,stroke:#10b981,color:#fff
- SuperAdmin (草クラウド全体運用者): 基盤全体の全イベント、インフラリレーの切り替えログ、全テナントの横断ログを閲覧・検索可能。
- ResaleAdmin (MSP・販売代理店): 自社が管理する傘下の企業テナント群のログのみを閲覧可能。他リセラーのテナント情報は完全に不可視。
- TenantAdmin (企業情シス担当): 自社テナント内部の端末登録、ユーザーアクティビティ、ポリシー変更のみを閲覧可能。
- User (一般従業員):
セキュリティおよびプライバシー保護の観点から、監査ログ画面へのアクセス権限は付与されません(アクセス試行時は
403 Forbiddenを記録)。
外部SIEM連携 & Webhookストリーミング
大企業やSOC(Security Operation Center)運用において、ログを外部のログ管理基盤(Splunk、Datadog、Elasticsearch、Amazon CloudWatch等)へリアルタイム転送する設定手順です。
1. Webhook の設定手順
- ダッシュボードの 「Settings」>「Integrations」>「Webhooks」 を開きます。
- 「Add Webhook」 をクリックし、転送先エンドポイントURLを入力します。
- 購読イベントとして
audit_events.*(または特定のイベント種別)を選択します。 - シークレットトークン(HMAC署名検証用)を生成して保存します。
2. 転送される JSON ペイロード例
{ "event_id": "evt_01J8F9X1K2M3N4P5Q6R7S8T9UV", "timestamp": "2026-10-06T16:42:10.123Z", "actor": { "id": "usr_99812", "role": "TenantAdmin", "ip_address": "203.0.113.45", "user_agent": "Mozilla/5.0 (Windows NT 10.0; Win64; x64)..." }, "tenant_id": "tenant_kusa_corp", "action": "masquerade.bypass.active", "severity": "INFO", "target": { "type": "route", "id": "route_utm_core01", "name": "社内UTMRAW IP連携" }, "details": { "routing_peer": "utm-gw-core01", "disable_masquerade": true, "network_range": "0.0.0.0/0" }}各Webhookリクエストにはヘッダー X-AegisMesh-Signature: sha256=... が付与されるため、受信側SIEMサーバーにてHMAC-SHA256署名を検証して不正なリクエストを防止できます。