
★ 専用UTM連携 & RAW IP転送 (Masquerade無効化)
従来のゼロトラストVPNやExit Node技術において、企業の情シス・セキュリティ担当者を悩ませてきた最大の障壁が 「送信元NAT(IP Masquerade)による端末特定の喪失(ブラックボックス化)」 でした。
AegisMesh は、この問題を根本から解決する 「RAW IP転送(Masquerade無効化)機能」 を標準搭載しています。
課題: 一般的なVPNが抱える「ブラックボックス問題」
一般的なNetBirdやWireGuardのExit Nodeでは、パケット転送時に iptables -t nat -A POSTROUTING -j MASQUERADE が適用されます。
flowchart LR
    PC1["社外PC A (100.64.0.10)"] -->|WireGuard| ExitNode["一般的なExit Node"]
    PC2["社外PC B (100.64.0.11)"] -->|WireGuard| ExitNode
    ExitNode -->|"★ すべてExit NodeのIPに変換 [SNAT]"| UTM["社内UTM (FortiGate等)"]
    UTM --> Internet["インターネット"]

    style ExitNode fill:#450a0a,stroke:#ef4444,stroke-width:2px,color:#fee2e2
- UTMログが意味を成さない: UTMのアクセスログには、すべて「Exit Nodeの単一IP」しか残りません。「誰が不正サイトを閲覧したか」「マルウェアに感染した端末はどれか」をリアルタイムに特定できません。
- 端末ごとのUTMポリシーが適用できない: 役員、一般社員、外部パートナーなど、職位や部署に応じたきめ細かいWebフィルタリングや帯域制御が不可能になります。
AegisMesh の解決策: RAW IP転送 (Masquerade: OFF)
AegisMesh では、ルート定義およびテナントプロビジョニング時に Masquerade: OFF (DisableMasquerade: true) を指定することで、中継ノードでの NAT 変換を完全にバイパスします。
flowchart LR
    PC1["社外PC A (100.64.0.10)"] -->|WireGuard| AegisNode["AegisMesh 特権Exit Node"]
    PC2["社外PC B (100.64.0.11)"] -->|WireGuard| AegisNode
    AegisNode -->|"★ RAW IPのままフォワード [100.64.0.10]"| UTM["社内専用UTM (FortiGate / Palo Alto)"]
    AegisNode -->|"★ RAW IPのままフォワード [100.64.0.11]"| UTM
    UTM -->|"端末ごとのログ記録 & アンチウイルス検査"| Internet["インターネット / SaaS"]

    style AegisNode fill:#052e16,stroke:#22c55e,stroke-width:2px,color:#dcfce7
    style UTM fill:#451a03,stroke:#f59e0b,stroke-width:2px,color:#fef3c7
RAW IP転送によって得られるメリット
- 社内UTMで端末IPがそのまま見える:
社外のテレワークPCであっても、UTMには各端末の固有IP(
100.64.0.10等)として記録されます。 - 社内セキュリティポリシーの完全踏襲: オフィスに出社している時と全く同じUTMのWebフィルタ(危険カテゴリ遮断)、アンチウイルス、IPS(不正侵入防止)、サンドボックス解析が社外PCにも適用されます。
- 感染端末の即時自動検疫:
UTM側でC2サーバーへの不審な通信を検知した場合、該当の
100.64.0.xを指定してUTMで即座に遮断・隔離が可能です。
手順 1: 管理画面でのRAW IP転送ルート作成
管理画面の 「Network Routes」 画面から、Masquerade を OFF に設定したルートを作成します。
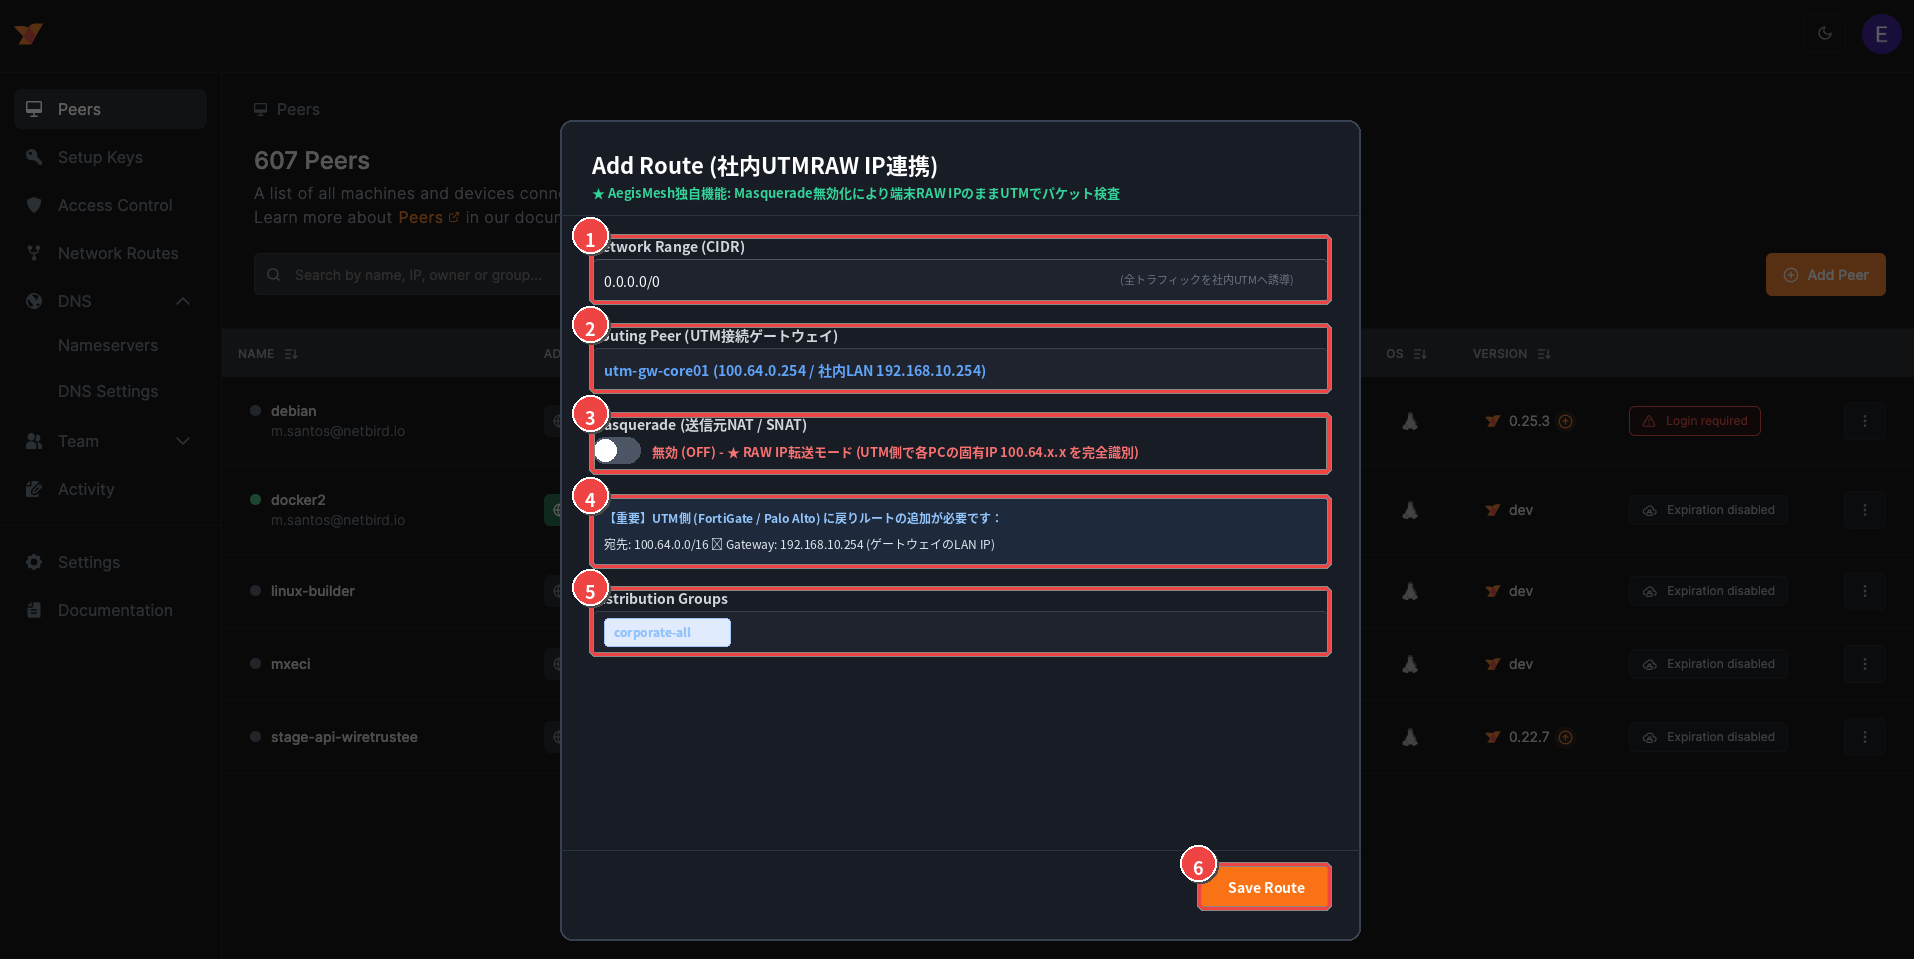
設定項目マトリクス
| 番号 | 項目名 | 設定値 | 説明 |
|---|---|---|---|
| ① | Network Range | 0.0.0.0/0 | 全インターネット宛通信を社内UTM経由に集約します。 |
| ② | Routing Peer | utm-gw-core01 等 | 社内LANポートと直結されたAegisMeshゲートウェイサーバーを指定します。 |
| ③ | Masquerade | 無効 (OFF) | ★ 独自機能。トグルを無効化することで、SNATを行わずクライアントの仮想IP(100.64.x.x)をRAWパケットのまま転送します。 |
| ④ | UTM戻りルート要件 | (確認項目) | UTM側に戻りパケット用の静的ルート設定が必要であることを確認します(手順2参照)。 |
| ⑤ | Distribution Groups | corporate-all 等 | UTM経由で通信させる対象の端末グループを指定します。 |
| ⑥ | Save Route | (クリック) | ルート設定を保存し、即座に中継ノードへ設定をプッシュします。 |
手順 2: 社内UTM(ルーター)での静的ルート設定
Masqueradeを無効化した場合、インターネットからの返信パケットをクライアントへ届けるため、UTM側にAegisMeshサブネット宛の戻りルート(Static Route)を追加 します。
設定例 1: FortiGate の場合
Webコンソールの 「Network」>「Static Routes」 または CLI にて以下を投入します:
config router static edit 0 set dst 100.64.0.0 255.255.0.0 set gateway 192.168.10.254 set device "port2" set comment "AegisMesh Clients Return Route" nextend設定例 2: Yamaha RTX シリーズの場合
ip route 100.64.0.0/16 gateway 192.168.10.254設定パラメータ一覧
- 宛先サブネット (Destination):
100.64.0.0/16(AegisMeshの仮想IP空間) - ゲートウェイ (Gateway / Next-Hop): AegisMesh中継ノードの社内側LAN IP(例:
192.168.10.254) - 送信インターフェース (Interface): 社内LAN側ポート(例:
port2/lan1)
手順 3: 動作検証とUTMログの確認
社外PCから接続し、UTMのログビューアー(FortiView等)で端末のRAW IPが記録されていることを確認します。
- クライアントでの接続:
Terminal window sudo aegismesh up --exit-node utm-gw-core01 - 社外PCからWebサイト閲覧:
任意のWebサイト(例:
https://example.com)へアクセスします。 - UTMのトラフィックログを確認:
UTMのログ画面で、以下のように 送信元IPがクライアントの固有IP(
100.64.x.x)として記録されていること を確認します:Source: 100.64.0.10:52410 ➔ Destination: 93.184.216.34:443Action: AcceptPolicy: Corporate-WebFilter-PolicySecurity Profile: Antivirus, IPS, Web Filter (Allowed)
手順 4: UTM ルート CA 証明書の自動配布(SSL インスペクション / 復号対応)
課題: UTM の SSL/TLS インスペクションと「証明書エラー問題」
多くのエンタープライズ企業では、UTM(FortiGate, Sophos XGS, Palo Alto, SonicWall, WatchGuard等)を用いて社外宛の HTTPS 通信を復号・検査する 「SSL/TLS インスペクション(ディープ・パケット・インスペクション)」 を導入しています。
flowchart LR
    Client["社外テレワークPC"] -->|"HTTPS [暗号化]"| UTM["社内UTM (SSL復号エンジン)"]
    UTM -->|"UTM独自CAで再署名"| Client
    UTM -->|"検査後フォワード"| WebServer["Webサーバー / SaaS"]

    style UTM fill:#451a03,stroke:#f59e0b,stroke-width:2px,color:#fef3c7
- SSL警告による業務停止: UTM が通信を中間で復号して再暗号化する際、UTM 機器が自己生成した「ルート CA 証明書」でブラウザへ署名済み証明書を返却します。
- 情シスの配布負担:
各クライアント端末の OS 信頼ストアに UTM のルート CA 証明書がインポートされていない場合、Chrome や Edge 等のブラウザで 「この接続ではプライバシーが保護されていません(
SEC_ERROR_UNKNOWN_ISSUER/NET::ERR_CERT_AUTHORITY_INVALID)」 という致命的な警告が表示され、全 Web 閲覧がブロックされます。 - 従来は MDM(Intune や Jamf)や Active Directory のグループポリシー(GPO)、あるいは社員自身による手動インポート(
certmgr.msc)が必要となり、導入時の多大なコストとサポート問い合わせの温床となっていました。
AegisMesh の解決策: ゼロタッチ・ルート証明書自動配布
AegisMesh は、管理サーバーに UTM のルート CA 証明書(PEM 形式)をアップロードするだけで、接続中の全クライアント端末(Windows / macOS / Linux)の OS ルート証明書ストアへ自動配布・自動インストール・自動更新 を行う「エンタープライズ証明書配布エンジン」を標準搭載しています。
sequenceDiagram
    autonumber
    actor Admin as 情シス管理者
    participant Dashboard as 管理ダッシュボード
    participant Mgmt as AegisMesh Management
    participant Client as AegisMesh クライアントデーモン
    participant Store as OSルート証明書ストア (certutil / Keychain / ca-trust)
    participant Firefox as Firefox ポリシー (policies.json)

    Admin->>Dashboard: UTM ルート CA 証明書 (PEM) をアップロード
    Dashboard->>Mgmt: POST /api/certificates (配布グループ指定)
    Mgmt-->>Client: gRPC Stream で証明書レコードを即座にプッシュ配信
    Client->>Store: OSネイティブコマンドでルートストアにサイレント自動登録
    Client->>Firefox: policies.json を自動更新 (ImportEnterpriseRoots: true)
    Note over Client,Store: 4時間ごとに自己修復 (Self-Heal) 監視を実行
    Admin-->>Admin: 社外PCがSSL警告なしで即座にUTM検査を通過!
各OSにおける自動登録メカニズム
| OS / ブラウザ | 登録先ストア | 使用コマンド / 適用方式 | 備考 |
|---|---|---|---|
| Windows 10 / 11 | ローカル コンピューター\信頼されたルート証明機関 (ROOT) | certutil.exe -addstore -f "ROOT" <cert.crt> | バックグラウンドサービス権限で完全サイレント登録。UACポップアップなし。 |
| macOS (Intel / Apple Silicon) | システムキーチェーン (/Library/Keychains/System.keychain) | /usr/bin/security add-trusted-cert -d -r trustRoot -k ... | ルート権限で永続的に信頼済みルートとして登録。 |
| Linux (Ubuntu / Debian) | /usr/local/share/ca-certificates/aegismesh/ | update-ca-certificates | システム全体の OpenSSL / GnuTLS ストアへ即座に統合。 |
| Linux (RHEL / Rocky / AlmaLinux) | /etc/pki/ca-trust/source/anchors/ | update-ca-trust extract | ディストリビューション標準のトラストアンカーへ自動反映。 |
| Mozilla Firefox | Firefox 独自プロファイルストア | /etc/firefox/policies/policies.jsonC:\Program Files\Mozilla Firefox\distribution\policies.json | ImportEnterpriseRoots: true を自動適用し、Firefox 独自の NSS ストアでも即時信頼。 |
| Apple iOS / iPadOS | モバイル構成プロファイル | GET /api/certificates/{id}/mobileconfig | ワンクリックでインストール可能な .mobileconfig プロファイルを自動生成。 |
設定手順: 管理画面からのルート証明書登録
- UTM からルート CA 証明書のエクスポート:
お使いの UTM 管理画面(FortiGate: 「System」>「Certificates」、Sophos: 「Certificates」>「Certificate Authorities」)から、HTTPS インスペクション用 CA 証明書を PEM 形式(
.cerまたは.crt) でエクスポートします。 - AegisMesh 管理コンソールへアクセス: 管理画面(または REST API)の証明書管理画面を開きます。
- 証明書の登録:
- Label(表示名): 例「
FortiGate-Corporate-Root-CA」 - Certificate PEM: エクスポートしたテキスト(
-----BEGIN CERTIFICATE-----〜-----END CERTIFICATE-----)をそのまま貼り付けます。 - Distribution Groups(配布グループ): 全端末に配布する場合は空欄(または
corporate-all)、特定部門のみの場合は該当グループ(例:sales-dept)を選択します。
- Label(表示名): 例「
- 保存と即時同期: 「Save」をクリックすると、オンラインのクライアント端末へ数秒以内に証明書が安全にプッシュされ、OS ストアへサイレントインストールされます。
# REST API 経由での自動投入例 (cURL)curl -X POST https://app.aegismesh.kusa-cloud.com/api/certificates \ -H "Authorization: Bearer <ADMIN_TOKEN>" \ -H "Content-Type: application/json" \ -d '{ "label": "FortiGate SSL Inspection Root CA", "cert_pem": "-----BEGIN CERTIFICATE-----\nMIIDXTCCAkWgAwIBAgIU...\n-----END CERTIFICATE-----", "target_groups": ["group-corporate-machines"] }'運用とライフサイクル管理
- 定期自己修復 (Self-Healing): ユーザーの誤操作や他社セキュリティソフトによって OS ストアから証明書が削除された場合でも、AegisMesh クライアントが 4時間ごと に整合性を自動監査し、欠落を検知した場合は自動で再インストールします。
- アクティブパージ (Active Purge):
UTM 機器の更新やリプレイスに伴い管理画面から証明書を削除(
DELETE /api/certificates/{id})すると、接続中の全クライアント端末から該当証明書が即座にアンインストール(Windows:certutil -delstore/ macOS:security delete-certificate)され、不要な残存を防ぎます。 - クォータ制限: 安全管理のため、1 テナントあたり最大 20 個までのルート証明書を安全に同時管理・配布できます。