
Windows インストールガイド
AegisMesh の Windows 版クライアントは、Windows ネイティブの WireGuard ドライバー(Wintun)を採用し、最小限のCPU負荷と高スループットを実現しています。
本ページでは、エンドユーザー向けの GUIクライアント操作手順 から、情シス担当者向けの Active Directory / Intune 向けサイレント一括展開手順 までを網羅します。
システム要件
- 対応OS: Windows 10 (64-bit / ARM64)、Windows 11 (64-bit / ARM64)、Windows Server 2019 / 2022
- 権限: 初回インストール時に管理者権限(ローカル Administrator)が必要
- 通信要件: 外向きポート
443(TCP/HTTPS/gRPC) へのアウトバウンドアクセス
手順 1: GUI インストーラーによる導入
一般の業務用PCやノートパソコンへの導入に最も適した方法です。
- 公式ダウンロードページ から、お使いの端末アーキテクチャに合わせたパッケージを入手します。
- 64-bit Windows (x64):
aegismesh_windows_amd64_installer.exeまたは ポータブルaegismesh_windows_amd64.zip - ARM64 Windows (Snapdragon X Elite / Copilot+ PC / Surface Pro 等):
aegismesh_windows_arm64.exeまたは ポータブルaegismesh_windows_arm64.zip
- 64-bit Windows (x64):
- ダウンロードしたインストーラー(またはZIP解凍後のバイナリ)を実行します。
- 画面の指示に従って「次へ」をクリックします。
- 組織ポリシー設定(Enterprise Policy): 許可するメールドメイン(例:
company.comやcompany.com, sales.company.com)の入力画面が表示されます。 - 個人利用・制限不要の場合: 入力欄を 空欄のまま「次へ / インストール」 をクリックしてください。ドメイン制限は完全にOFFとなり、任意のメールアドレスでログインできます。
- 企業利用の場合: 自社の許可ドメインを入力してインストールすると、Windowsポリシーレジストリ(
HKLM\Software\Policies\AegisMesh)に管理者権限でセキュアに書き込まれ、一般ユーザーによる改ざんを防止します。
- 組織ポリシー設定(Enterprise Policy): 許可するメールドメイン(例:
- インストール完了後、画面右下のタスクトレイに AegisMesh アイコン(盾マーク)が表示されます。
画面構成: Windows クライアント GUI 操作マニュアル
タスクトレイの AegisMesh アイコンをクリックすると、以下の操作ポップアップウィンドウが表示されます。
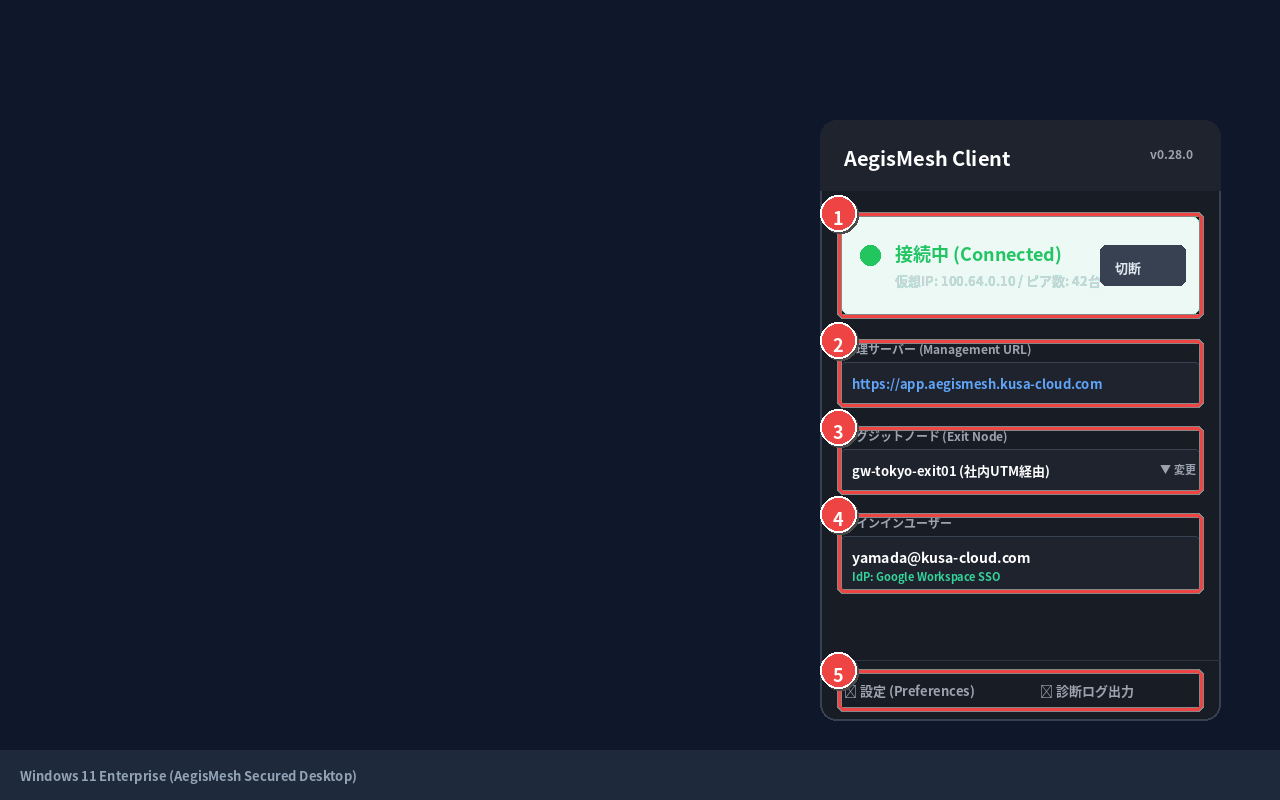
画面要素マトリクス
| 番号 | 画面項目 | 説明 |
|---|---|---|
| ① | 接続状態 / トグルスイッチ | 現在の接続状態(接続中 (Connected) / 切断 (Disconnected))を表示します。「切断」ボタンで一時停止が可能です。 |
| ② | Management URL(管理サーバー) | 接続先の管理サーバーURLです。草クラウド公式基盤(https://app.aegismesh.kusa-cloud.com)が設定されていることを確認します。 |
| ③ | Exit Node(イグジットノード) | 全通信を社内UTMや固定IPノード経由に集約するゲートウェイを選択します(管理者の強制ポリシー適用時はロックされます)。 |
| ④ | サインインユーザー情報 | ログイン中の社用アカウント(Google Workspace / Microsoft Entra ID 等)が表示されます。 |
| ⑤ | 設定 & 診断ログ | ⚙ Preferences(自動起動設定・MTU調整)および社内情シスへ提出する診断ログ(Support Bundle)を出力します。 |
手順 2: 初回接続と社内SSOログイン
- タスクトレイの AegisMesh アイコンをクリックします。
- 「Sign in」 をクリックすると、規定のWebブラウザが起動し、社内SSO(Google / Microsoft 等)のログイン画面が表示されます。
- 2段階認証(Passkey, Microsoft Authenticator 等)を完了します。
- ブラウザに「認証成功」と表示された後、クライアントアプリが自動的に 「接続中 (Connected)」 に切り替わります。
- 社内仮想IP(
100.64.x.x)が自動割り当てされ、社内システムへの安全なアクセスが可能になります。
情シス向け: コマンドライン(CLI)/ サイレント一括展開
社内の Active Directory GPO、Microsoft Intune、または資産管理ツール(Skysea、Lanscope等)から全社PCへサイレント展開する手順です。
1. サイレントインストールコマンド (NSIS)
ユーザーへの確認ダイアログを出さず、バックグラウンドで無人インストールします:
:: 通常のサイレントインストール(ドメイン制限なし)aegismesh_windows_amd64_installer.exe /S
:: SSO許可ドメイン制限を強制適用してサイレントインストールaegismesh_windows_amd64_installer.exe /S /ALLOWED_DOMAINS="company.com,sales.company.com"2. Active Directory GPO / Microsoft Intune によるポリシー配布
インストーラー引数による指定だけでなく、MDMやグループポリシー(GPO)からレジストリを直接配布して統制することも可能です:
- レジストリパス:
HKLM\Software\Policies\AegisMesh - 値の名前:
allowedSSODomains - 型:
REG_SZ(文字列) - 値の例:
company.comまたはカンマ区切りcompany.com,sales.company.com
# PowerShell / Intune スクリプトでの設定例New-Item -Path "HKLM:\Software\Policies\AegisMesh" -ForceSet-ItemProperty -Path "HKLM:\Software\Policies\AegisMesh" -Name "allowedSSODomains" -Value "company.com,sales.company.com"3. セットアップキーを用いた自動初期接続
再利用可能(Reusable)セットアップキーを指定して、ユーザー操作なしで自動アクティベートします:
cd "C:\Program Files\AegisMesh".\aegismesh.exe up --management-url https://app.aegismesh.kusa-cloud.com --setup-key <YOUR-SETUP-KEY>Windows サービスとしての常駐動作
AegisMesh は Windows サービス(サービス名: AegisMesh / Netbird)としてバックグラウンドで自動実行されます。