
プライベートネームサーバー (DNS設定)
プライベートネームサーバー(Nameservers) 機能を使用すると、社内イントラネット内に存在する既存のDNSサーバー(Windows Server Active Directory DNS、BIND、Unbound、AWS Route 53 Resolver等)を、テレワーク端末を含む全クライアントへ安全かつ透過的に配信できます。
社内PCはVPNに接続するだけで、社内ドメイン(例: fileserver.corp.internal)の名前解決が即座に可能になります。
画面構成: ネームサーバー管理一覧(Nameservers Dashboard)
管理コンソールの 「DNS Management」>「Nameservers」 画面から、配信するDNSサーバーの一覧確認・登録を行えます。
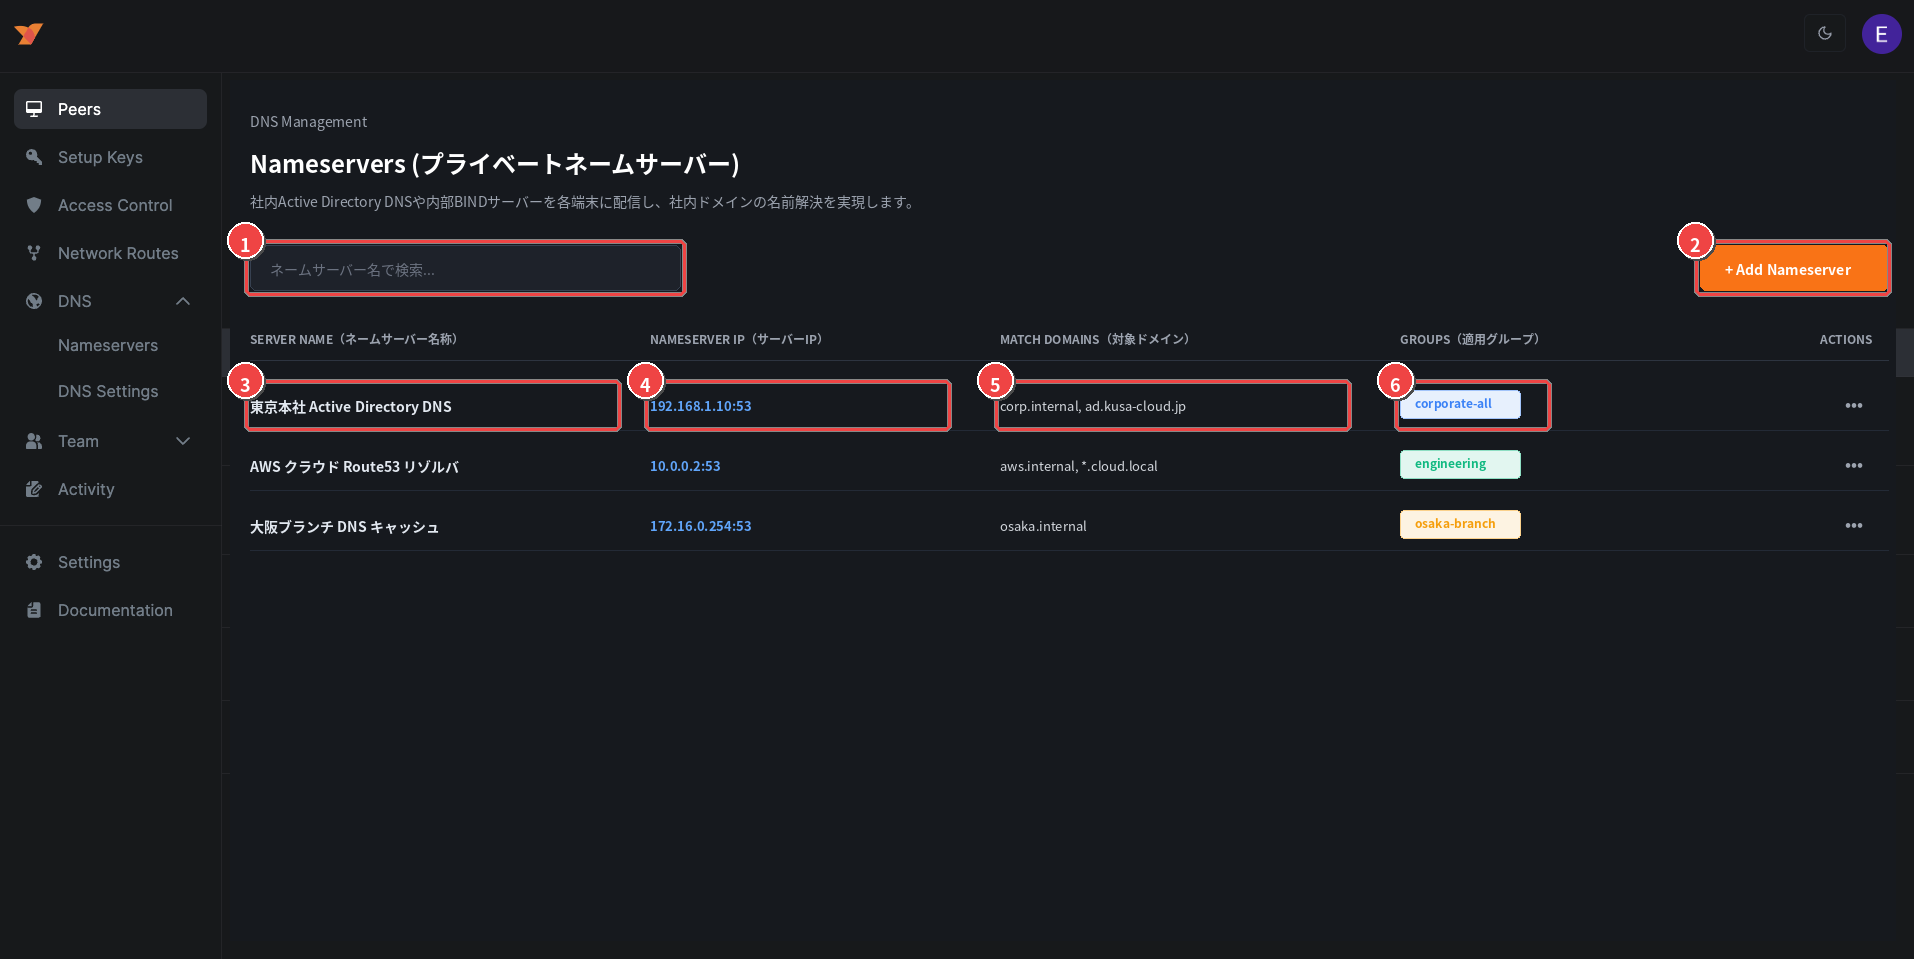
画面要素マトリクス
| 番号 | 画面項目 | 説明 |
|---|---|---|
| ① | 検索バー | 登録済みネームサーバー名やIPアドレスでインクリメンタル検索を行います。 |
| ② | + Add Nameserver ボタン | 新規ネームサーバーを登録するモーダルウィンドウを開きます。 |
| ③ | SERVER NAME(ネームサーバー名称) | DNSサーバーの用途や拠点を識別する名前です(例: 東京本社 Active Directory DNS)。 |
| ④ | NAMESERVER IP(サーバーIP) | 社内DNSサーバーのIPアドレスおよびポート番号(標準: 53)です。ルーティングピア経由で到達可能なIPを指定します。 |
| ⑤ | MATCH DOMAINS(対象ドメイン) | ★ スプリットDNS設定。指定した社内ドメイン宛のクエリのみをこのDNSサーバーへ転送します(空欄の場合は全DNSクエリを集約)。 |
| ⑥ | GROUPS(適用グループ) | このDNS設定を自動配布する対象端末グループ(例: corporate-all)です。 |
手順: 社内DNSサーバーの登録手順
手順 1: 事前要件の確認
社内DNSサーバーのIP(例: 192.168.1.10)に、社内ルーティングピア(ネットワークルート)経由でアクセスできることを確認します。
手順 2: ネームサーバーの追加
- 管理画面 「DNS Management」>「Nameservers」 を開きます。
- 右上の 「+ Add Nameserver」 をクリックします。
- 以下の通り設定パラメータを入力します:
- Name:
社内AD-DNS (東京DC) - Nameserver IP:
192.168.1.10:53 - Match Domains:
corp.internal, ad.kusa-cloud.jp(社内専用ドメインを指定) - Distribution Groups:
corporate-all(全社PCへ配布)
- Name:
- 「Save」 をクリックして保存します。
クライアントOSでの透過的DNS統合
設定が保存されると、各クライアント端末のOSネイティブDNSマネージャーに動的にスプリットDNS設定がプッシュされます:
- Windows:
NRPT (Name Resolution Policy Table)に条件付きフォワーダーを自動登録。 - macOS:
scutil (System Configuration framework)にドメイン固有リゾルバを動的注入。 - Linux:
systemd-resolvedまたはresolvconfにルーティングDNSドメインを自動反映。