
ポスチャチェック(端末健全性診断)
ポスチャチェック(Posture Checks) は、クライアント端末のセキュリティ状態(健全性)を接続前および通信中にリアルタイム評価し、企業のセキュリティコンプライアンス基準を満たしている端末にのみアクセスを許可するゼロトラスト防御機能です。
私物端末(BYOD)の不正侵入や、セキュリティパッチ未適用の脆弱な端末、OSファイアウォールを勝手にオフにした危険な端末を自動検知して即座に隔離します。
画面構成: ポスチャチェック管理一覧
管理コンソールの 「Access Control」>「Posture Checks」 画面から、定義済み診断ルールの一覧確認と新規作成を行えます。
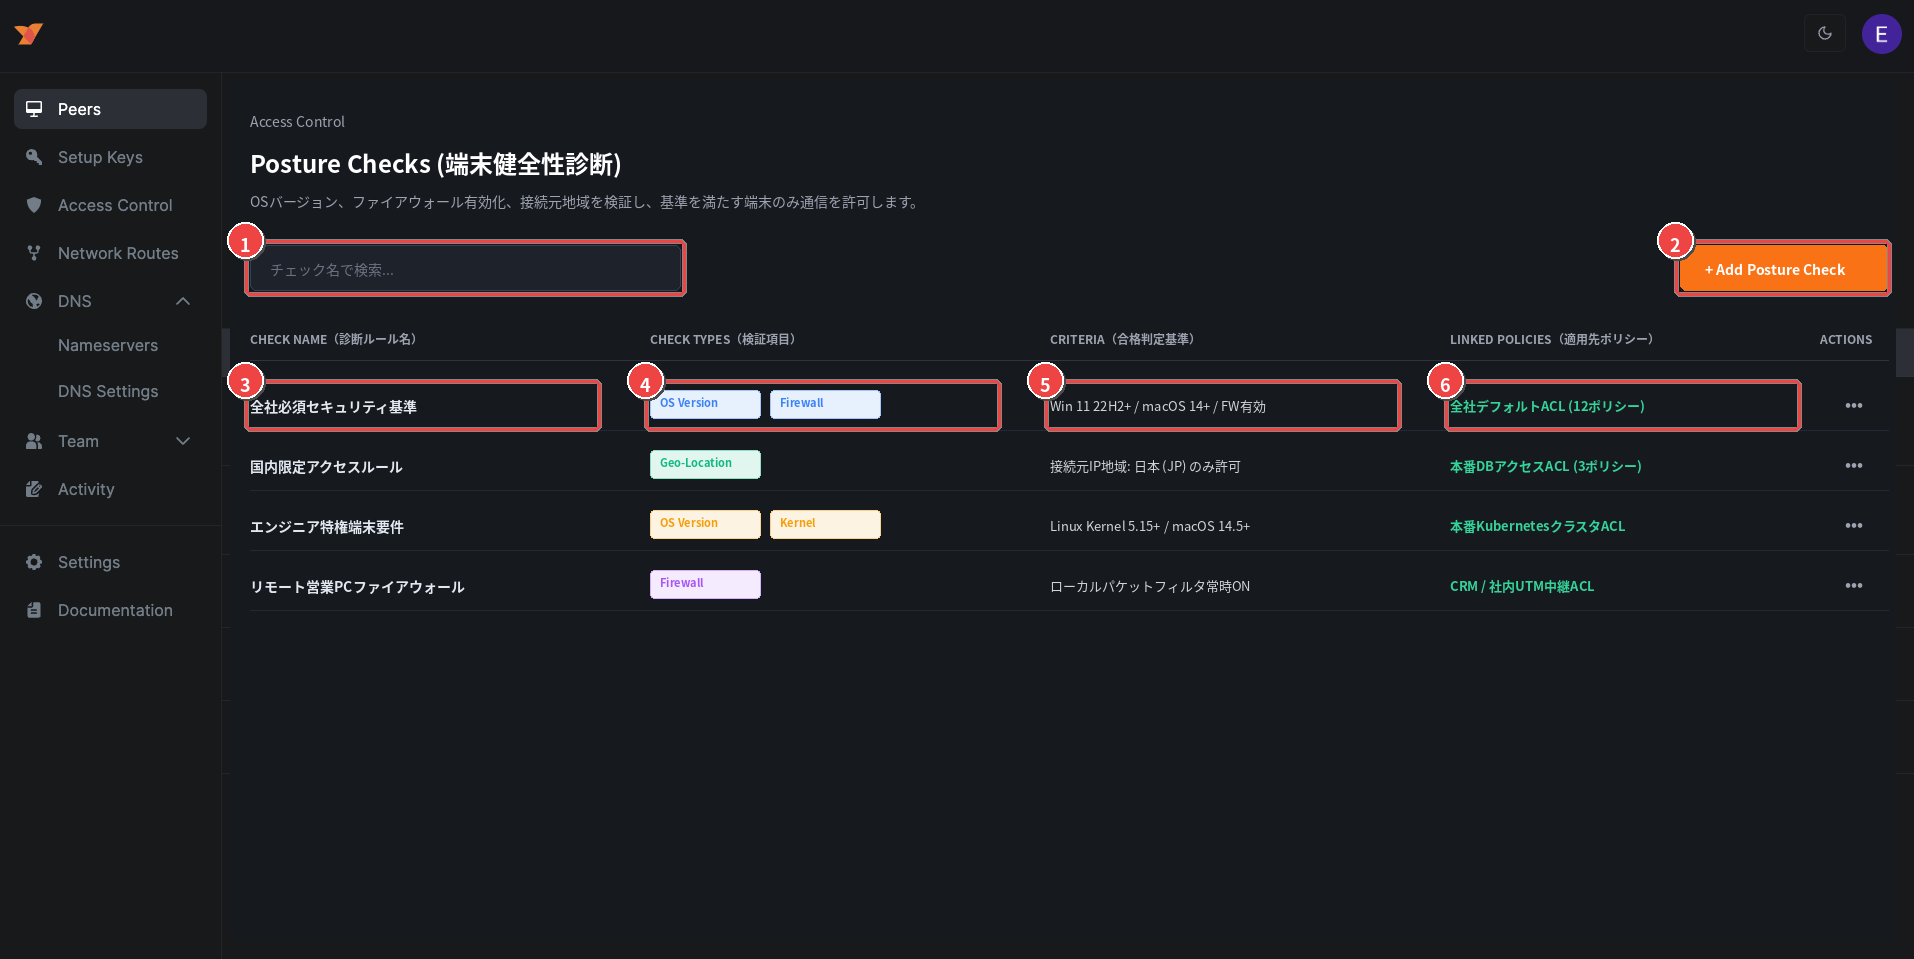
画面要素マトリクス
| 番号 | 画面項目 | 説明 |
|---|---|---|
| ① | 検索・フィルタバー | ルール名称や診断タイプで絞り込み検索を行います。 |
| ② | + Add Posture Check ボタン | 新しい診断ルールを作成するモーダルを開きます。 |
| ③ | CHECK NAME(診断ルール名) | 組織内で識別するための分かりやすいルール名称(例: 全社必須セキュリティ基準)です。 |
| ④ | CHECK TYPES(検証項目) | ルール内で評価するセキュリティ項目のタグです(OS Version, Firewall, Geo-Location 等)。 |
| ⑤ | CRITERIA(合格判定基準) | 通信を許可するために満たすべき具体的な条件(OS最小バージョン、ファイアウォール状態、国コード)です。 |
| ⑥ | LINKED POLICIES(適用先ポリシー) | このポスチャチェックが紐づけられているACLアクセスポリシーの件数と一覧です。 |
利用可能なポスチャチェック項目(Check Types)
AegisMesh クライアントデーモンは、以下の要素をバックグラウンドで高頻度に監視します:
1. OS バージョン要件 (Operating System)
- 概要: 許可するOSの種類および最低パッチバージョンを指定します。
- 設定例:
- Windows 11:
10.0.22621(22H2)以上 - macOS:
14.5(Sonoma)以上 - Linux: Kernel
5.15以上
- Windows 11:
- 効果: サポート終了(EOL)となった古いOSや重大脆弱性が未修正の端末からのアクセスを自動遮断。
2. ローカルファイアウォール検査 (Firewall)
- 概要: OS標準または指定のファイアウォールが常時有効化されているかを検知します。
- 検知対象: Windows Defender ファイアウォール、macOS パケットフィルタ(PF / Application Firewall)、Linux
ufw/iptables/firewalld。 - 効果: ユーザーが私用Wi-Fi利用時にファイアウォールをオフにした瞬間、即座にトンネル通信を隔離。
3. 地理的制限 (Geo-Location / Geo-IP)
- 概要: クライアントの接続元グローバルIPの国コード(Geo-IP)を判定します。
- 設定例: 日本国内(
JP)のみ許可。 - 効果: 海外IPからの不正ログインや、漏洩した認証情報を用いた国外からの攻撃通信を境界で水際遮断。
4. ピアネットワーク範囲 (Peer Network Range)
- 概要: 接続元の物理ネットワーク(社内Wi-FiのグローバルIP、指定のVPNゲートウェイIP等)を指定します。
手順: ポスチャチェックの作成とACLポリシーへの紐付け
手順 1: ポスチャチェックルールの作成
- 管理画面 「Access Control」>「Posture Checks」 を開きます。
- 右上の 「+ Add Posture Check」 をクリックします。
- ルール名(例:
corporate-sec-compliance)を入力します。 - 検証項目を選択し、判定基準を入力します:
- Operating System: Windows 11(22H2以上)、macOS(14.0以上)にチェック
- Firewall:
Must be enabled(有効必須)にトグルをON
- 「Save Check」 をクリックして保存します。
手順 2: アクセスポリシーへの適用
- 「Access Control」>「Policies」 画面を開き、適用したいアクセスポリシー(または新規作成ポリシー)をクリックします。
- Posture Checks 欄で、先ほど作成した
corporate-sec-complianceを選択します。 - 「Save Policy」 をクリックします。
不合格時の自動隔離フロー
端末がポスチャチェック要件を満たさなくなった場合、即座に以下のフェイルセーフ制御が実行されます:
sequenceDiagram
    autonumber
    participant User as ユーザーPC (Windows 11)
    participant Daemon as AegisMesh エージェント
    participant Mgmt as 管理コントロールプレーン
    participant Svr as 社内重要サーバー群

    User->>User: ユーザーがWindowsファイアウォールを無効化
    Daemon->>Daemon: ポスチャ監視ループでFW無効を即時検知
    Daemon->>Mgmt: ポスチャ違反ステータス通知 (Firewall Disabled)
    Mgmt-->>Daemon: ACL無効化・WireGuardルート遮断指示
    Daemon->>Daemon: カーネルWireGuardルートを即座に破棄
    User-xSvr: 社内サーバーへのアクセス完全遮断 (Ping/TCP timeout)
    Note over User: 「ファイアウォールが無効化されたため保護通信を隔離しました」と通知